
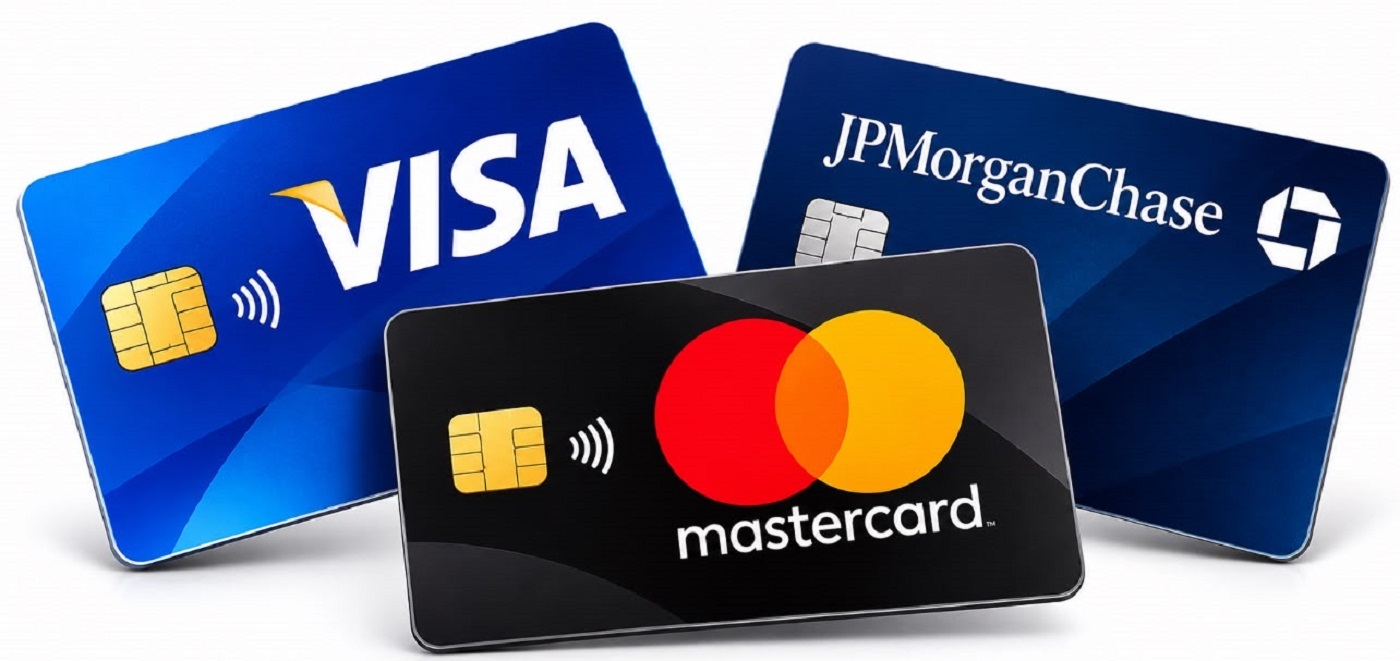
क्यानबेरा । विश्वका प्रमुख भुक्तानी सेवा प्रदायक भिसा र मास्टरकार्डका केही ग्राहकको व्यक्तिगत विवरण साइबर आक्रमणकारीको पहुँचमा पुगेको खुलासा भएको छ।
नोभेम्बर १९ मा सार्वजनिक विवरणअनुसार दुवै कम्पनीलाई सेवा दिने बाह्य सेवा प्रदायकमाथि भएको साइबर आक्रमणबाट ग्राहकका नाम र विद्युतीय पत्राचारका ठेगानासहितका विवरण जोखिममा परेका हुन्।
भिसाले एसिया–प्रशान्त क्षेत्रको एक बाह्य सेवा प्रदायकसँग सम्बन्धित सुरक्षा घटना भएको पुष्टि गर्दै आफ्नो भुक्तानी प्रणाली र कार्ड नम्बर सुरक्षित रहेको जनाएको छ। मास्टरकार्डले पनि विशेष सुविधा कार्यक्रममा आबद्ध केही ग्राहकका इमेल ठेगाना सार्वजनिक भएको स्वीकार गरेको छ।
अमेरिकी वित्तीय संस्था जेपीमर्गन चेजले समेत आफ्ना बाह्य सेवा प्रदायकमाथि साइबर आक्रमण भएको जनाएको छ। प्रारम्भिक विवरणअनुसार केही ग्राहकका नाम, इमेल ठेगाना र बजार प्रवर्द्धनसम्बन्धी सूचनामा अनधिकृत पहुँच पुगेको आशंका छ।
आक्रमणकारी समूहले घटनाको जिम्मेवारी लिएको दाबी गरे पनि सार्वजनिक विवरणको पूर्ण सत्यता स्वतन्त्र रूपमा पुष्टि भएको छैन।
तीनवटै संस्थाले आफ्ना मुख्य भुक्तानी प्रणाली सुरक्षित रहेको र कार्डमार्फत हुने कारोबारमा अवरोध नआएको बताएका छन्। घटनाले वित्तीय संस्थाका आफ्नै प्रणाली सुरक्षित भए पनि बाह्य सेवा प्रदायकमार्फत ग्राहकका व्यक्तिगत विवरण जोखिममा पर्न सक्ने चुनौती उजागर गरेको छ।
यसैबीच, ग्राहकलाई अपरिचित इमेल, शंकास्पद लिङ्क तथा व्यक्तिगत विवरण र गोप्य सुरक्षा सङ्केत माग्ने सन्देशबाट सतर्क रहन आग्रह गरिएको छ।

प्रतिक्रिया